Microsoft 365 technisch zu betreiben und es regulatorisch korrekt zu konfigurieren sind zwei verschiedene Dinge. Für FINMA-beaufsichtigte Vermögensverwalter gilt M365 als Auslagerung, womit dokumentierte Verträge mit FINMA-Prüfrecht, ein klar definierter Datenhaltungsort und ein nachweisbares Auslagerungskonzept zur Pflicht werden. Die häufigsten prüfungsrelevanten Lücken sind ein nicht oder unvollständig aktiviertes Audit Log, fehlende Retention Policies (OR Art. 958f: 10 Jahre) und fehlende Data Loss Prevention.
Die Gesamtverantwortung verbleibt stets beim Institut, auch bei vollständiger Auslagerung. Ein korrekt konfigurierter M365-Betrieb ist kein einmaliges Projekt, sondern ein Dauerzustand, der laufend gepflegt werden muss.
Von vielen Vermögensverwaltern hören wir denselben Satz: «Wir nutzen Microsoft 365 schon seit Jahren und das läuft problemlos.» Was dabei oft fehlt, ist der Zusatz: problemlos bis zur nächsten Prüfung durch die Aufsichtsorganisation.
Denn zwischen «technisch funktioniert es» und «regulatorisch korrekt konfiguriert» liegt ein erheblicher Unterschied. Und dieser Unterschied kann bei einer Prüfung durch die FINMA oder eine anerkannte Aufsichtsorganisation zum ernsthaften Problem werden, mit Konsequenzen für die Betriebsbewilligung.
Dieser Artikel zeigt, worauf es ankommt, was die FINMA von beaufsichtigten Instituten erwartet und wie ein regulatorisch korrekter M365-Betrieb in der Praxis aussieht.
Was die FINMA beim Cloud-Einsatz erwartet
Seit dem Inkrafttreten des Finanzinstitutsgesetzes (FINIG) per 1. Januar 2020 benötigen unabhängige Vermögensverwalter eine Bewilligung der FINMA und werden laufend durch anerkannte Aufsichtsorganisationen beaufsichtigt. Damit gelten klare Anforderungen an Governance, Risikomanagement und den Umgang mit Auslagerungen.
Wer wesentliche IT-Funktionen an Dritte auslagert – und das ist bei jeder Cloud-Lösung der Fall – muss sicherstellen, dass die Gesamtverantwortung beim Institut verbleibt. Das ist ein Grundprinzip, das die FINMA konsequent prüft: Die Verantwortung kann nicht auf den Dienstleister übertragen werden, auch nicht bei vollständiger Auslagerung.
Für Auslagerungen verlangt die FINMA, dass Verträge mit externen IKT-Dienstleistern mindestens folgendes regeln: Verantwortlichkeiten, Kontroll- und Weisungsrechte des Instituts sowie Zugriffs- und Prüfrechte – auch durch die FINMA selbst. FINMA Guidance 03/2024 unterstreicht: Viele beaufsichtigte Institute führen kein vollständiges Inventar ihrer Dienstleister und definieren unklare Sicherheitsanforderungen gegenüber Service Providern. Das ist ein prüfungsrelevanter Befund.
Microsoft 365 ist in diesem Sinne ein Auslagerungsdienstleister. Punkt.
Zusätzlich stellt das revidierte Datenschutzgesetz (DSG), das seit September 2023 in Kraft ist, erhöhte Anforderungen an die Dokumentation der Datenbearbeitung, die Meldepflicht bei Datenschutzverletzungen und die Information von Betroffenen. Kundendaten von Vermögensverwaltern fallen klar in den Schutzbereich des DSG.
Download-Tipp: IKT-Checkliste für Vermögensverwalter
Aus der Praxis mit FINMA-regulierten Vermögensverwaltern und Family Offices entstanden: Unsere Checkliste fasst die wichtigsten IKT-Anforderungen kompakt zusammen und hilft, Lücken in Governance, Sicherheit und Dokumentation sichtbar zu machen.
Die häufigsten Konfigurationsfehler in der Praxis
In unserer täglichen Arbeit als Managed Service Provider für Finanzdienstleister sehen wir bei M365-Umgebungen immer wieder dieselben Lücken:
1. Kein definierter Datenhaltungsort
Microsoft speichert Daten je nach Tenant-Konfiguration und gewählter Region grundsätzlich in regionalen Rechenzentrumsverbünden. Wer gegenüber Aufsichtsbehörden nachweisen muss, wo seine Kundendaten liegen, braucht eine klare Konfiguration und die passende Vertragsgrundlage mit Microsoft – inklusive eines schriftlich festgehaltenen Auslagerungsvertrags mit FINMA-Prüfrecht.
2. Kein aktiviertes oder unvollständig konfiguriertes Audit Log
Das Audit Log in Microsoft 365 ist in Standardkonfigurationen nicht für alle Aktivitätstypen aktiv. Die Standardaufbewahrungsdauer beträgt bei gängigen Business-Plänen grundsätzlich 180 Tage. Für längere Aufbewahrungsfristen ist Microsoft Purview Audit Premium erforderlich. Wichtig: Audit Logs und Retention Policies erfüllen unterschiedliche regulatorische Zwecke und dürfen nicht miteinander verwechselt werden.
3. Keine Retention Policies
Ohne definierte Aufbewahrungsrichtlinien werden E-Mails und Dokumente gelöscht, sobald Mitarbeitende sie löschen. Das widerspricht den Aufbewahrungsanforderungen des Obligationenrechts (Art. 958f OR: 10 Jahre für Geschäftsbücher).
4. Keine Data Loss Prevention (DLP)
FINMA Guidance 03/2024 hält explizit fest, dass DLP-Massnahmen bei vielen beaufsichtigten Instituten unvollständig sind und kritische Daten nicht ausreichend erfassen. Ohne DLP-Richtlinien können sensible Kundendaten ungehindert weitergegeben werden.
5. Kein dokumentiertes Auslagerungskonzept
Wer M365 «as is» nutzt, ohne die Vertragsbeziehung mit Microsoft als regulatorisch relevante Auslagerung zu behandeln, riskiert bei Prüfungen Beanstandungen – unabhängig davon, wie gut die technische Konfiguration ist.
Was eine regulatorisch korrekte M365-Umgebung konkret enthält
Eine prüfungsgerechte Microsoft 365-Umgebung für Vermögensverwalter umfasst typischerweise folgende Bausteine:
-
Informationssicherheitskonzept (CIA): Vertraulichkeit, Integrität und Verfügbarkeit von Kundendaten sind in einem schriftlichen Konzept adressiert. Die FINMA schreibt keinen bestimmten Standard vor – ISO 27001 gilt als empfehlenswerte Referenz, ist aber nicht verpflichtend.
-
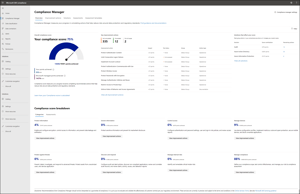
Microsoft Purview Compliance Portal: Zentrales Steuerungsinstrument für alle compliance-relevanten Einstellungen: Retention Policies, DLP-Richtlinien, Sensitivity Labels und eDiscovery
-
Sensitivity Labels: Dokumente und E-Mails werden klassifiziert (z.B. «Öffentlich», «Intern», «Vertraulich – Kundendaten»). Labels können Schutzfunktionen aktivieren: Verschlüsselung, Weiterleitungssperren, Wasserzeichen.
-
Retention Policies: Definierte Aufbewahrungsfristen abgestimmt auf OR Art. 958f (10 Jahre für Geschäftsbücher) und DSG. Inhalte bleiben erhalten, auch wenn Mitarbeitende sie manuell löschen.
-
Multi-Factor Authentication (MFA) für alle Nutzer: MFA gilt heute als grundlegende Sicherheitsmassnahme und wird von Revisoren und Aufsichtsorganisationen faktisch erwartet. Der Verzicht auf MFA wird bei jeder ernsthaften IKT-Prüfung als kritische Lücke bewertet.
-
Rollenbasierte Zugriffsrechte: Zugriffsrechte sind nach dem Prinzip der minimalen Berechtigung vergeben und werden regelmässig überprüft. Bei Austritt oder Stellenwechsel erfolgt die Bereinigung sofort.
-
Dokumentierter Auslagerungsvertrag: Microsoft Customer Agreement, Data Processing Agreement und Service Level Agreements schriftlich festgehalten und im Rahmen eines IKT-Inventars dokumentiert – inklusive dokumentierter Regelung zu Kontroll-, Informations- und Prüfungsrechten im Rahmen der Microsoft-Vertragslandschaft.
M365-Betrieb ist kein Projekt – es ist ein Dauerzustand
Ein einmaliges Setup reicht nicht. Microsoft aktualisiert laufend seine Dienste und Lizenzbedingungen. Gleichzeitig entwickeln sich regulatorische Anforderungen weiter. Wer eine regulatorisch korrekte M365-Umgebung betreiben will, braucht jemanden, der das kontinuierlich im Blick hat.
Genau hier setzen die Managed Services von Dinotronic an. Als Microsoft-Partner mit 30 Jahren Erfahrung und ISO 27001:2022 Zertifizierung begleiten wir FINMA-regulierte Vermögensverwalter und Family Offices bei der IKT-Compliance und dem Aufbau sicherer digitaler Arbeitsumgebungen. Wir kennen die Anforderungen aus der Praxis und wir richten M365-Umgebungen nicht nur ein, sondern betreiben, überwachen und passen sie laufend an.
Die FINMA schreibt keinen bestimmten Standard vor. Ein schriftliches Informationssicherheitskonzept, das Vertraulichkeit, Integrität und Verfügbarkeit adressiert, ist jedoch Pflicht. ISO 27001 gilt als empfehlenswerte Referenz und erleichtert den Nachweis gegenüber Aufsichtsorganisationen, ist aber keine zwingende Voraussetzung.